Un Xploit es una simulación arcaica de un falso envío de correo electrónico como una postal o invitación, el cual tiene la finalidad extraer los datos de una cuenta de correo de cualquier tipo.
¿Cómo funciona un Xploit?
El Xploit funciona mediante un lanzador en script en PHP que enviara el un fake el cual
esta en HTML, el xploit esta programado para que al presionar un link te envía a un fake (una pagina falsa) la cual te pide que llenes un formulario haciéndose pasar por la web original.
Mira aquí un ejemplo de un Xploit que yo me envíe a mí correo electrónico con asunto de ¡Reclama Tu Iphone Gratis Ya!:
Si te fijas este correo tiene las características de un Xploit:
Remitente desconocido
Premio en el cual no e participado (la característica mas importante)
Invitación a hacer clic en el enlace
Los fake mas comunes son obviamente de Hotmail, así que si encuentras en tu correo algún mensaje en el cual séte pide pide contraseñas o que ingreses a una web ten cuidado pues puede ser un Xploit..
¿Alguna ves as querido saber algunos datos personales de una persona solo con un clic? Una manera muy sencilla de saber algo más de X persona en la Web es con:
Whozzy esta es una buscador con la cual podrás saber todos los datos de cierta persona, solo deberás escribir el nombre, el apellido y si deseas una palabra clave. Los datos de esa persona X se basaran en:
Redes Sociales
Twitter
Linkedin
Xing Windows Live
MySpace
Xing
Además te mostrara toda la información de X persona contenida en buscadores como:Google, Yahoo, Bing y blogs. Te aconsejo que utilices este buscador para ver cuanto un persona puede saber de ti, de esta manera sabrás si estas, o no expuesto ser estafado, acosado, etc.
Ten encuesta que: Muchos candidatos a un puesto de trabajo son descartados después de que un responsable de recursos humanos viese su perfil en Facebook.
El diario inglés The Telegraph a creado una lista con los nombres de los 10 hacker mas famosos del mundo, esta lista comprende desde personas que llegaron ha robar secretos corporativos, hasta a hacker que crearon virus que causantes del 70% de los problemas que vivió Internet en 2004.
1. Kevin Mitnick, el fue considerado como el criminal informático más buscado de la historia por el Departamento de Justicia de los Estados Unidos. Cobro fama cuando en los años 80 penetro sistemas ultra protegidos como los de Nokia y Motorola. Fue encarcelado en 1995, fue tan famoso que inspiró libros y películas.
Hoy día que:
Hoy encabeza una empresa de seguridad informática.
2. Kevin Poulsen logro alterar las líneas telefonicaza de Los Ángeles (California) para hacer el llamado ganador de un Porsche en un concurso organizado por una radio.
Hoy día que:
Hoy es editor de la revista Wired y en 2006 ayudó a identificar a 744 abusadores de niños vía MySpace.
3. Adrian Lamo izo todos sus ataques desde Cibercafé y logró penetrar redes como la de Microsoft y la de The New York Times (hasta se anotó en su base de datos de expertos).
Hoy día que:
Hoy es periodista.
4. Steve Wozniak en los 70, engañaba a los sistemas telefónicos para hacer llamadas gratis: se dice que hasta llamó al Papa!!!.
Hoy día que:
Fundo Apple junto a su amigo Steve Jobs.
5. Loyd Blankenship se hisos famoso por escribir en prisión en el año 1986 un manifiesto en el que dice que el único crimen de un hacker es su curiosidad.
Hoy dia que:
Sus ideas inspiraron la cinta Hackers, donde actuó Angelina Jolie.
6. Michael Calce, el joven de 15 años quien en 2000 saboteó simultáneamente a eBay, Amazon y Yahoo durante el Día de San Valentín. Fue arrestado pues fue sorprendido vanagloriándose de su hazaña en algunos chats.
7. El grupo Masters of Deception (MoD) realizaron el mas grande golpe ha la compañía ATyT.
Hoy dia que:
Fueron procesados en 1992 y varios terminaron presos.
8. David L. Smith El creador del virus Melissa, el primero en transmitirse exitosamente por correo electrónico y que provocó 80 millones de dólares en pérdidas en 1999.
9. Robert Tappan Morris, quien en 1988 liberó un virus tipo gusano que infectó a seis mil aparatos Unix y causó pérdidas millonarias. Morris fue el primer condenado por la ley de fraude computacional de EE. UU.
Hoy dia que:
Su disco duro el cual contiene el código de su virus, se exhibe en el Museo de la Ciencia de Boston.
10.Jaschan fue el cerebro de los gusanos Netsky y Sasser, causantes del 70% de los problemas que vivió Internet en 2004.
Hoy dia que:
Ahora trabaja en una compañía de seguridad informática.
Navegando en la wed encontré la pagina “Per antivirus” la cual nos facilita una interesante lista con los nombre de los 32 hacker mas destacados del mundo, lo sorprendente es que según esta wed la primer persona considerada como hacker fue una respetable y sabia mujer: La Almirante de la Armada de los Estados Unidos Grace Hooper.
Bueno que no se hable más, a continuación te muestro la lista, (si deseas saber mas sobre alguno de los hacker solo deberás hacer clic sobre su nombre).
¿Por alguna razón as perdido la contraseña de tu correo electrónico?
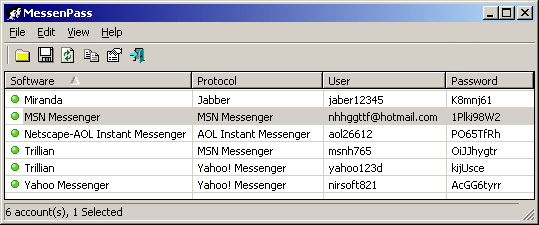
Si tu respuesta es afirmativa, ya podrás recuperar con MessenPass es un programa muy útil, que te ayuda ha recuperar la contraseña de algunos servicios de mensajera instantánea como:
Windows Messenger
Windows Live Messenger
Yahoo Messenger
Google Talk
ICQ Lite
AOL Instant Messenger
AIM
Trillian
Digsby
y otros.
Su uso es bastante sencillo y no necesita instalación, ya que en la pantalla inicial muestra los usuarios y las contraseñas, aunque tiene problemas para recuperar información de Trillian, Netscape, AIM, GAIM y Miranda.
Claro esta, esta genial herramienta también puede ser utilizada con fines delictivos, pues se podrán recuperar todas las contraseñas de todos los usuarios que hayan utilizado esa PC.
Existe 5 tipos de cracker, los cuales actúan en referencia al significado de su nombre, el significado de cracker en inglés es "rompedor", su objetivo es el de romper y producir el mayor daño posible.
Tipos de Cracker:
Pirata: Este tipo de cracker tiene como objetivo la copia ilegal de programas, rompiendo su sistema de protección y licencia. Luego puede distribuir los productos por medio de Internet, CD, etc. Muchos “Piratas” utilizan estos programas para difundir virus con la escusa de que son programas gratis (yo aconsejo que siempre que quiera descargar algún programa lo haga desde la wed del autor).
Lamer: Esto abarca a las personas con poco conocimiento que consiguen herramientas, que no son creadas por ellos para atacar ordenadores.
Phreakers: Son los crackers que suelen atacar las líneas telefónicas. Ellos se dedican a atacar los sistemas telefónicos para dañarlos o realizar llamadas de forma gratuita.
Trasher: Como su nombre lo dice son los “basureros”, estos son las personas que se dedican ha rebuscar en la basura y en papeleras de los cajeros automáticos para conseguir claves de tarjetas, números de cuentas bancarias o información secreta para cometer estafas y actividades fraudulentas a través de Internet.
Insiders: Estos son los empleado que en busca de venganza atacan ha las empresas en las que ellos trabajan.
Una gran cantidad de Cyber delincuentes han creado replicas de Facebook, con el objetivo de robar las contraseña de millones de usuarios que visitan esta famosa red social.
Al recibir un email (de tipo correo basura) en el cual se te invita ha hacer clic en un enlace, el cual te direje ha una replica de Facebook, una ves que el usuario acceda ala falsa pagina de Facebook no notara ninguna diferencia, por ende el usuario pasara a introducir su email y contraseña, el Cyber delincuente recibirá los datos del usuario, y puede llegar a robarle la cuenta para enviar correo basura o acceder a datos personales, fundamentalmente bancarios.
¿Cómo evitarlo?
Algunos caracteres de la dirección (URL) son diferentes, además ten pendiente este post el cual te ayudara a caer en esta sencilla pero exitosa estafa.
En informática el termino Hacker denota ha una persona apasionada por la seguridad informática.
Hacker puede ser:
Personas que se dedican a crear virus, hacer entradas remotas no autorizadas.
También incluye a quienes arregla errores de sistema.
Una comunidad de programadores y diseñadores de sistema de seguridad como firewall, antivirus, etc.
Los aficionados ala informática domestica que se dedican al software de juegos de ordenador, crackeo de software, la demoscene.
Actualmente el termino Hacker se utiliza para referirse a los Cyber delincuentes, esto es por su utilización masiva por los medios de comunicación desde la década de 1980. Otros al hablar de Hacker se refieren ha los que rompen sistema de seguridad como "crackers"(en español se traduce como “un ladrón de cajas fuetes”).
Uno de los errores más comunes de muchos usuarios de la red es que utilizan la misma contraseña para: Redes sociales, Mail, Blogger, Hotmail y otros servicios.
El peligro de esta acción radica en que por el robo de la contraseña de Facebook (por ejemplo) un hacker puede tener acceso a tu cuenta de Hotmail, y de este modo poder tener en manos todas las cuentas bancarias, blog, redes sociales, Habbo, etc.
¿Para mi no es posible recordar tantas contraseñas que hago?
Para las redes sociales te aconsejare que tengas una única contraseña (Facebook, Hi5, MySpace, Twitte, etc = CONTRASEÑA).
Para la cuenta de Hotmail es aconsejable tener una contraseña única y que esta posea como minino 8 caracteres o más.
Para los foros bastara con una contraseña sencilla, pues recuerda en los foros solo se publican dudas y respuestas(a ningún hacker le interesara robar la contraseña de adseso de un tu foro).
La siguiente imagen te explicara que pasa cuando eliges la misma contraseña para todas tus cuentas:
Y recuerda que actual mente en la red se están craqueado( robando) las cuentas de Facebook por ¡¡¡ solo 100 dólares!!!.
A veces es común que en las computadoras con Windows se lleven a cabo conexiones en segundo plano a sitios web, a causa de Spyware, programas que trabajan en segundo plano (por lo regular los que están en la barra de tareas) o en los peores casos virus o troyanos, esto muchas veces ocaciona que nuestra conexión a internet vaya lenta, aún teniendo cerrados programas que comunmente consumen muchísimo ancho de banda, P2P, etc.
El truco es muy sencillo, utiliza un simple comando de DOS para detectar y prevenir tales actividades sospechozas, los pasos a seguir son los siguientes:
Entra al menú inicio de Windows y da click en ejecutar.
En ejecutar escribe cmd para abrir la linea de comandos.
En la línea de comandos escribe netstat -b 5 > activity.txt y presiona enter.
Espera 2 minutos y presiona las teclas Ctrl+C.
Ahora en la misma línea de comandos escribe “activity.txt” y presiona enter, entonces se abrirá un archivo de texto
El archivo activity.txt contendrá un registro de los procesos que están haciendo una conexión a Internet en los últimos 2 minutos (por eso esperamos 2 minutos en el paso 3). Este archivo también muestra a cuales sitios web se conectaron los procesos.
Ahora lo que te queda hacer es controlar esos procesos, terminándolos, desinstalandolos o limpiándolos con algún antivirus o antispyware.
Cunado hemos notado algunas irregularidades en nuestra PC, como:
La PC esta muy lenta, el disco duro se que da sin espacio, de seguro sospecharemos que nuestra PC esta infectada con algún virus.
¿Qué hacemos si sospechamos que nuestra PC esta infectada con algún virus?
Hacemos clic derecho sobre nuestra barra de tareas, hacemos clic en administrador de tareas y hacemos clic sobre la pestaña procesos, ahí podremos visualizar algún procesos extraño o sospechoso que se este ejecutando.
2. Vamos a ProcessLibrary y buscamos el nombre del proceso del cual sospechamos, si detectamos un virus o troyano bastara con terminar el proceso para librarnos temporalmente del molesto virus, paso seguido pasar un buen antivirus.
Aquí te mustro 10 maneras de mantener tu cuenta de Hotmail 100% segura:
·8 digitos: A pesar de que una cuenta de Hotmail puede poseer una contraseña de 6 dijitos, es recomendable que la contraseña este compuesta por 8 dijitos. Una contraseña de 8 dijitos tiene más de 100,000,000 posibles combinaciones.
·Números y letras: Si la contraseña esta compuesta por una combinación de números y letras le será casi imposible, a un software de fuerza brutal decodificar tu contraseña.
·Mayúscula y Minúscula: Hotmail le ofrece a sus usuarios la oportunidad de crear una contraseña compuesta por minúsculas y mayúsculas, dificultando de este modo el robo de la contraseña.
·Antivirus: Al descargar y mantener actualizado un buen antivirus, no correrás el peligro de tener en tu PC un capturador de pulsaciones del teclado ( mas informacion aqui ), ósea que un hacker no podrá obtener la información que introduzcas mediante el teclado.
·Respuesta secreta: Al crear una cuenta de Hotmail, se nos pide una pregunta secreta y su respuesta (en caso de que se nos olvide la contraseña, podemos acceder a la cuenta mediante la respuesta de la pregunta secreta). Lo mejor que usted puede hacer es elegir una pregunta secreta y responderla con algo que no responda ala pregunta, pues una persona con algo de astucia puede descrubir fácilmente cual es la respuesta.
Ejemplo: Mejor amigo de la infancia (pregunta secreta).
Son 2 Mis mejores amigos (respuesta secreta)
De esta manera seria imposible descifrar la respuesta ala pregunta secreta.
·72 horas: En el post anterior de Cómo cambiar la contraseña de Hotmail, específicamente en el ultimo paso séte da la opción de poder cambiar la contraseña cada 72 horas, esta medida diría uste es demasiado drástica, pero llegara un momento que todos tendremos que tomarla.
·Cerrar con llave: También es aconsejable cerrar bien las sesiones y no guardar las contraseñas cuando utilicemos otros ordenadores.
·Anti-Hacker: Suscribiéndote a este blog podrás mantenerte salvo tus datos personales.
·Evitar: No repetir dos caracteres seguidamente.
·No comunes: No usar palabras comunes en ningún idioma, ni nombres, ni fechas.
El informe de MessageLabs (ENG) muestra que cada día se crean más de3,500 sitios wed dedicados a difundir todo tipo de malware que llega a nuestro correo (Spam), pero se informa de que uno de cada 304 correos electrónicos de media contiene un virus. Otro dato interesante es que el reparto de esos 3.500 sitios web maliciosos que nacen cada día, es más o menos de unos 250 dedicados a alojar software espía y unos 3.300 a los virus. Cada vez se hace más peligrosa la red.
Todos los virus informáticos tienen ciertas características semejantes, ya se por su forma de atacar o su forma de infección y los virus informáticos se pueden clasificar en: Virus de Arranque, Virus de Archivo, Virus de macro, Virus bat, Virus del mIRC, aquí les presento la clasificación de los virus informáticos con su respectiva explicación.
ARRANQUE (BOOT).
Utilizan el sector de arranque, el cual contiene la información sobre el tipo de disco, es decir, numero de pistas, sectores, caras, tamaño de la FAT, sector de comienzo, etc.
VIRUS DE ARCHIVOS.
Infectan archivos y tradicionalmente los tipos ejecutables COM y EXE han sido los mas afectados, aunque es estos momentos son los archivos (DOC, XLS, SAM...) los que están en boga gracias a los virus de macro (descritos mas adelante). Normalmente insertan el código del virus al principio o al final del archivo, manteniendo intacto el programa infectado. Cuando se ejecuta, el virus puede hacerse residente en memoria y luego devuelve el control al programa original para que se continúe de modo normal. El Viernes 13 es un ejemplar representativo de este grupo.
Dentro de la categoría de virus de archivos podemos encontrar mas subdivisiones, como los siguientes:
Virus de acción directa: Son aquellos que no quedan residentes en memoria y que se replican en el momento de ejecutarse un archivo infectado.
Virus de sobreescritura: Corrompen el archivo donde se ubican al sobreescribirto.
Virus de compañía: Aprovechan una característica del DOS, gracias a la cual si llamamos un archivo para ejecutarlo sin indicar la extensión el sistema operativo buscara en primer lugar el tipo COM. Este tipo de virus no modifica el programa original, sino que cuando encuentra un archivo tipo EXE crea otro de igual nombre conteniendo el virus con extensión COM. De manera que cuando tecleamos el nombre ejecutaremos en primer lugar el virus, y posteriormente este pasara el control a la aplicación original.
·VIRUS DE MACRO.
Es una familia de virus de reciente aparición y gran expansión. Estos están programas usando el lenguaje de macros WordBasic, gracias al cual pueden infectar y replicarse a través de archivos MS-Word (DOC). En la actualidad esta técnica se ha extendido a otras aplicaciones como Excel y a otros lenguajes de macros, como es el caso de los archivos SAM del procesador de textos de Lotus. Se ha de destacar, de este tipo de virus, que son multiplataformas en cuanto a sistemas operativos, ya que dependen únicamente de la aplicación. Hoy en día son el tipo de virus que están teniendo un mayor auge debido a que son fáciles de programar y de distribuir a través de Internet. Aun no existe una concienciación del peligro que puede representar un simple documento de texto.
·VIRUS BAT.
Este tipo de virus empleando ordenes DOS en archivos de proceso por lotes consiguen replicarse y efectuar efectos dañinos como cualquier otro tipo virus.
En ocasiones, los archivos de proceso por lotes son utilizados como lanzaderas para colocar en memoria virus comunes. Para ello se copian a si mismo como archivos COM y se ejecutan. Aprovechar ordenes como @ECHO OFF y REM traducidas a código maquina son <> y no producen ningún efecto que altere el funcionamiento del virus.
·VIRUS DEL MIRC.
Vienen a formar parte de la nueva generación Internet y demuestra que la Red abre nuevas forma de infección. Consiste en un script para el cliente de IRC Mirc. Cuando alguien accede a un canal de IRC, donde se encuentre alguna persona infectada, recibe por DCC un archivo llamado "script.ini".
En la búsqueda de proteger nuestra PC vivimos descargando antiviruse antispyware. Por ende en la actualidad existen miles de falsos Antivirus y Antispyware este software dañino están diseñados para infectar tu PC y hacer falsos escaneos de este, al igual que no eliminaran ninguna infección que podamos tener.
El objetivo de estos falsos Antivirus y Antispyware es vender la mayor cantidad de copias de su producto, enseñándonos en la pantalla dé nuestra PC un aviso con varias infecciones alabes (que en realidad son falsas), a la vez que nos recomienda comprar su “versión completa” para poder eliminar esas supuestas infecciones.